 安全と会社での利用
Claude Securityとは?
- Claudeがコードの脆弱性を探し、直し方まで出します。
- 見張り続けるのはEnterprise向けのClaude Securityです。
- Claude Codeではプラグインを入れて自分で回します。
- 公開
- 読む時間
- 10分
- 著者
- BlueAI編集部
Claude Securityは、Claudeがコードを読んで脆弱性を探し、見つけたものを確かめ、直し方の案まで出すAnthropicのセキュリティの機能です。 名前が同じものが2つあります。リポジトリをつなぐと見張り続けてくれるclaude.aiの「Claude Security」(Enterpriseプラン、公開ベータ)と、自分のClaude Codeの中で動かす「Claude Securityプラグイン」(Claude Codeを使う人ならベータで使える)です。
費用は、どちらも使った分のトークンだけです。Enterprise向けのClaude Securityには別の利用料はなく、2026年12月31日までの使用分に、月25,000ドルまでの無料のクレジットが2か月付きます。プラグインはClaude Codeのプランの使用量か、APIの料金に数えられます。
内容は、2026年10月25日に公式の継続スキャンの発表(2026年10月21日)、Claude Securityの使い方(ヘルプ)、製品頁、Claude Securityプラグインの説明と照らし合わせました。この記事は、Enterpriseのアカウントでの画面の確認と、プラグインでの実際のスキャンはしていません。
2つの
| Claude Security(claude.ai) | Claude Security | |
|---|---|---|
| どこで | Claude Security(claude.ai)Anthropicの | Claude Securityプラグイン(Claude Code)自分の |
| 使える | Claude Security(claude.ai)Enterprise | Claude Securityプラグイン(Claude Code)有料プラン、 |
| スキャンの | Claude Security(claude.ai)最初に | Claude Securityプラグイン(Claude Code)自分で/claude-securityを |
| モデル | Claude Security(claude.ai)Claude Mythosを | Claude Securityプラグイン(Claude Code)自分の |
| 見つけた | Claude Security(claude.ai)直ったら | Claude Securityプラグイン(Claude Code)リポジトリの |
| 直し方 | Claude Security(claude.ai)「Fix」から | Claude Securityプラグイン(Claude Code)確かめ済みのpatches/に |
プラグインの説明は、見張り続けてくれる仕組みや、Claude Mythosでのスキャンがほしいなら、Enterprise向けのClaude Securityを使うよう案内しています。逆に、Anthropicのクラウドにスキャンを任せられない会社(ゼロデータ保持が要る会社など)や、BedrockのようなクラウドからClaudeを使う会社のためにあるのがプラグインだと、ヘルプは説明しています。Enterprise向けのClaude Securityは、ゼロデータ保持に対応していません。
Claude Securityで
ヘルプには、見つかるものの例として次の種類が並んでいます。
| 種類 | 例 |
|---|---|
| 種類インジェクション | 例SQL、 |
| 種類パスと | 例パストラバーサル、 |
| 種類認証と | 例ログインの |
| 種類メモリの安全 | 例バッファや |
| 種類暗号 | 例時間差からの |
| 種類逆シリアル化 | 例信頼できない |
| 種類プロトコルと | 例キャッシュの |
決まった型に当てはめて探す従来の道具と違い、ファイルやリポジトリをまたいでデータの流れを追い、業務のロジックまで読んで探す、と製品頁は説明しています。見つけたものは、報告される前に別の手順で確かめられ、誤報を減らす作りです。
深刻度は、Critical、High、Medium、Lowの4段階です。同じ種類の脆弱性でも、そのコードでどれだけ攻撃しやすいかで段階が変わります。たとえば、ログインなしでネットワークから誰でもコードを動かせるならCritical、ログインの後ろにあるSQLインジェクションで読み書きができるならHighです。
Enterprise向け
2026年10月21日の発表で、スキャンを毎回始めなくても、コードの変化に合わせて見張り続ける形になりました(発表の要点は更新デスクにまとめています)。始めるまでの流れは次のとおりです。
- 組織のオーナーが、管理の画面の「Organization settings」の「Claude Security」で有効にし、使える人を決める
- プロジェクトを作り、リポジトリをつなぐ(GitHub.comとGitHub Enterprise ServerはClaudeのGitHubアプリ、GitLabやBitbucketなどはリポジトリのアドレスと認証のトークン)
- リポジトリごとにブランチと範囲を選ぶ。1つのプロジェクトに8つまで入れられる
- Claudeがコードを読んで脅威モデルを書き、最初の深いスキャンを回す(大きさによって数分から数時間)
- そのあとはClaudeが新しいコミットを確かめ、変わったところを、危なさと複雑さに合わせて定期的にスキャンする。決まった時刻の予定はない
使うには、Enterpriseのプランに加えて、使う人ごとのプレミアムの席と、使った分の課金(usage credits)が有効になっている必要があります。
脅威モデルは自分たちで直せます。「このサービスは社内からしか届かない」「この危険は受け入れている」のように、コードから見えない事情をプロジェクトの「Knowledge」のタブに書くと、何を報告し、どの深刻度にするかに使われます。サービスどうしの関係も読めるので、「画面の側で確かめているはずの入力を、裏の側がそのまま信じている」ような、つなぎ目の問題も探せます。
見つけたものの「Fix」を押すと、Claude Codeが開いてその脆弱性を直します。クラウドのClaude Codeがない場合は、出てくる指示を自分のClaude Codeに貼ります。直したコードが入ると、Claude Securityが自動で「直った」にします。誤報なら「誤報」「受け入れた危険」「重複」として閉じられ、閉じたものは次のスキャンで出てきません。
ほかの道具とは、API、MCPのコネクタ、Webhookでつなげます。APIのトークンは個人ごとに作り、作った人が見られる範囲だけを扱えます。新しく見つかったときにSlackやJiraに知らせることもできます。プロジェクトは、Full(設定まで)、Triage(見つけたものの処理まで)、View(見るだけ)の役割で人に共有します。
Claude Security
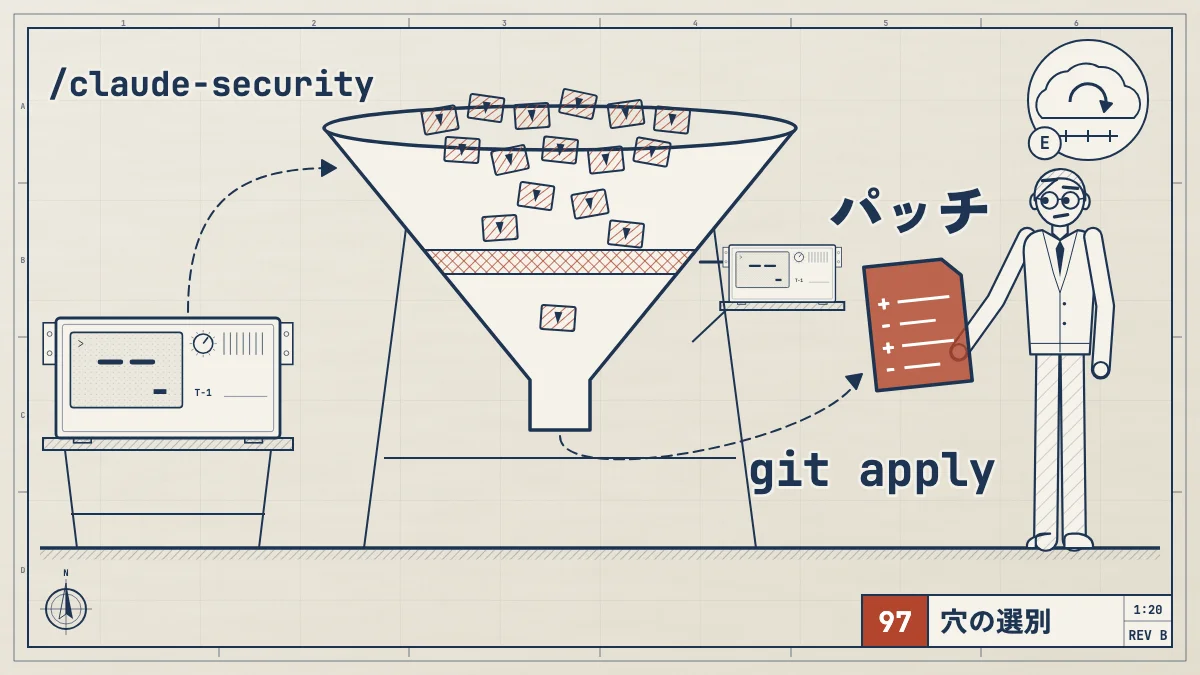
プラグインは、自分のClaude Codeの中で、何人ものClaudeのエージェントが手分けしてスキャンする仕組みです。構成を調べ、脅威モデルを作り、脆弱性を探し、見つけたものを別のエージェントが確かめてから報告書を書きます。
入れる
- 有料プラン、AnthropicのAPI、またはAmazon Bedrock、Google CloudのAgent Platform、Microsoft FoundryのどれかでClaude Codeを使っていること。Proでは
/configの「Dynamic workflows」をオンにする - Python 3.9以降(
python3 --versionで確かめる)。追加で入るものはない - Linux、macOS、Windowsのどれか
- 変更だけのスキャンとパッチ作りにはGit
入れ方と
ターミナルでClaude Codeを起動し、次のコマンドで公式のマーケットプレイスから入れます。VS Codeとデスクトップアプリでは、プラグインの画面から入れます。
/plugin install claude-security@claude-plugins-official入ったら、/claude-securityを動かして「Scan codebase」を選びます。リポジトリ全体か、APIや認証のような一部の範囲かを、ファイルの数とおおよその費用を見て選びます。スキャンは時間がかかり、トークンも多く使い、終わるまでClaude Codeを開いておく必要があるので、確かめてから始まる作りです。ブランチの差分、プルリクエスト、1つのコミットだけをスキャンすることもでき、/claude-security scan my branchのように頼めます。変更だけのスキャンが読むのはコミット済みの変更だけなので、作業中の変更はコミットするかstashしてから回すか、作業中のファイルも読む全体のスキャンを使います。
結果は、リポジトリの中のCLAUDE-SECURITY-<日時>/のフォルダに書き出されます。読む報告書(CLAUDE-SECURITY-RESULTS.md)、機械で読む形(JSONLとSARIF)、どのコミットをどの設定で調べたかの記録が入ります。フォルダには専用の.gitignoreが付いているので、うっかりコミットに入ることはありません。
パッチは
もう一度/claude-securityを動かして「Suggest patches」を選び、直したい見つけたものを選びます。パッチはリポジトリの写しの上で作られ、作ったのとは別のエージェントが、テストを回して確かめます。「その1件を直している」「新しい脆弱性を入れていない」「ほかの動きを変えていない」の3つを言い切れたものだけがパッチになり、言い切れないものは理由のメモになります。
パッチが自動で当てられることはありません。git applyで1件ずつ当て、1件ごとに別のプルリクエストにするよう、公式の説明は勧めています。
git apply CLAUDE-SECURITY-<timestamp>/patches/F1.patchスキャンは毎回同じ結果になるとは限りません。同じコードを2回調べても、見つかるものが変わることがあるので、定期的に回すよう案内されています。
費用
| Claude Security(Enterprise) | Claude Security | |
|---|---|---|
| 料金 | Claude Security(Enterprise)使った | Claude SecurityプラグインClaude Codeの |
| かかる作業 | Claude Security(Enterprise)スキャン、 | Claude Securityプラグインスキャンと |
| 上限の | Claude Security(Enterprise)Claude Security | Claude SecurityプラグインClaude Codeの |
Enterprise向けには、新しいClaude Securityの提供に合わせた特典があります。対象のEnterpriseの組織には、続く2か月の各月に25,000ドルまでの無料のクレジットが付き、申し込みは要りません。すでにEnterpriseの組織は2026年10月21日から数え、2026年12月31日(UTC)で終わります。2026年11月1日より後に契約した組織は、2か月まるごとは使えません。使い切れなかった分は翌月に持ち越せず、以前の版で作ったプロジェクトは移すまで対象外です。
Claude Codeのプランの使用量の上限は、次の記事で説明しています。
関連記事 料金とプランClaude Codeの使用量の確認方法と制限のリセット|/usage・ステータスライン・上限に当たったときの対処Claude Codeの使用量の確認方法を、/usage、/status、ステータスライン、デスクトップアプリ、claude.aiの画面ごとに解説。5時間と週の制限がいつリセットされるか、上限に当たったときの表示と対処、自動で再開する待ち方、使う量を減らすコツまで。
ほかの
Claude Codeには、ほかにもコードの安全を見る道具があります。プラグインの説明では、次のように重ねて使う形を示しています。
| いつ | 道具 | 何を |
|---|---|---|
| いつ書いている最中 | 道具security | 何を見るかClaudeが |
| いつ頼んだ | 道具/security-review | 何を見るかいまの |
| いつ頼んだ | 道具Claude Security | 何を見るかリポジトリや |
| いつプルリクエスト | 道具Code Review | 何を見るかコードベース |
| いつ見張り続ける | 道具Claude Security(Enterprise) | 何を見るかつないだ |
| いつCI | 道具いま | 何を見るか言語ごとの |
どれも、いま使っている静的解析や依存関係のスキャンの代わりではなく、横に並べて使うものです。Claudeは間違えることがあるので、出てきたパッチは、とくに大事な仕組みでは必ず人が読んでから当てます。
Claude Code自体を安全に使う設定(権限、sandbox、機密ファイルの拒否)は、次の記事にまとめています。
関連記事安全と会社での利用Claude Codeのセキュリティ設定|権限・sandbox・法人運用【2026年版】Claude Codeを安全に使うためのpermissions、sandbox、機密ファイル拒否、ネットワーク制御、managed settings、データ保持、監査を公式仕様で解説。
Claude Codeに入れるプラグインの選び方と、入れる前に確かめることは、次の記事で説明しています。
関連記事 広げるClaude Codeのプラグインとは?使い方と入れ方Claude Codeのプラグインの使い方を公式情報で解説。スキルやMCPを手で入れるのとの違い、/pluginでの入れ方とスコープ、無効化・更新・削除、公式マーケットプレイスのおすすめ、入れる前の安全確認、自作の入口までまとめます。
使う
- スキャンしてよいのは、自分か自分の会社が持っていて、調べる権利のあるコードだけです。ヘルプの利用の範囲に、ほかの人のコードやオープンソースのプロジェクトを調べないことが書かれています
- Enterprise向けのClaude Securityはゼロデータ保持に対応していません。ゼロデータ保持が要るなら、プラグインを使います
- GitHub Enterprise Serverや自社のGitサーバーをつなぐなら、Anthropicの接続元のIPアドレスを許可しておく必要があります
- 見つけたものを誰が見て、誰が閉じるかを決めておきます。見るだけの人にはView、処理する人にはTriageを渡します
よく
Claude Securityは
無料のプランはありません。Enterprise向けは使った分のトークンの料金で、2026年12月31日までは月25,000ドルまでの無料のクレジットが2か月付きます。プラグインはClaude Codeのプランの使用量に数えられます。
Claude Securityは
claude.aiで見張り続けるClaude SecurityはEnterpriseだけです。Claude Codeのプラグインは、ProやMaxを含む有料プランで使えます(ベータ)。Proでは/configで「Dynamic workflows」をオンにします。
Claude Security
Claude Codeで/plugin install claude-security@claude-plugins-officialを実行します。入ったら/claude-securityでスキャンを始めます。Python 3.9以降が要ります。
/security-reviewと
/security-reviewは、いまのブランチを1回見るコマンドです。プラグインは、何人ものエージェントで深く調べ、別のエージェントが確かめた結果と、確かめ済みのパッチを出します。
見つかった
自動では直りません。プラグインのパッチは自分でgit applyで当て、Enterprise向けは「Fix」からClaude Codeで直します。どちらも人が読んでから当てる前提です。