 安全と会社での利用
ランサムウェア
- 入口はVPN機器で、被害企業の約6割が中小企業です。
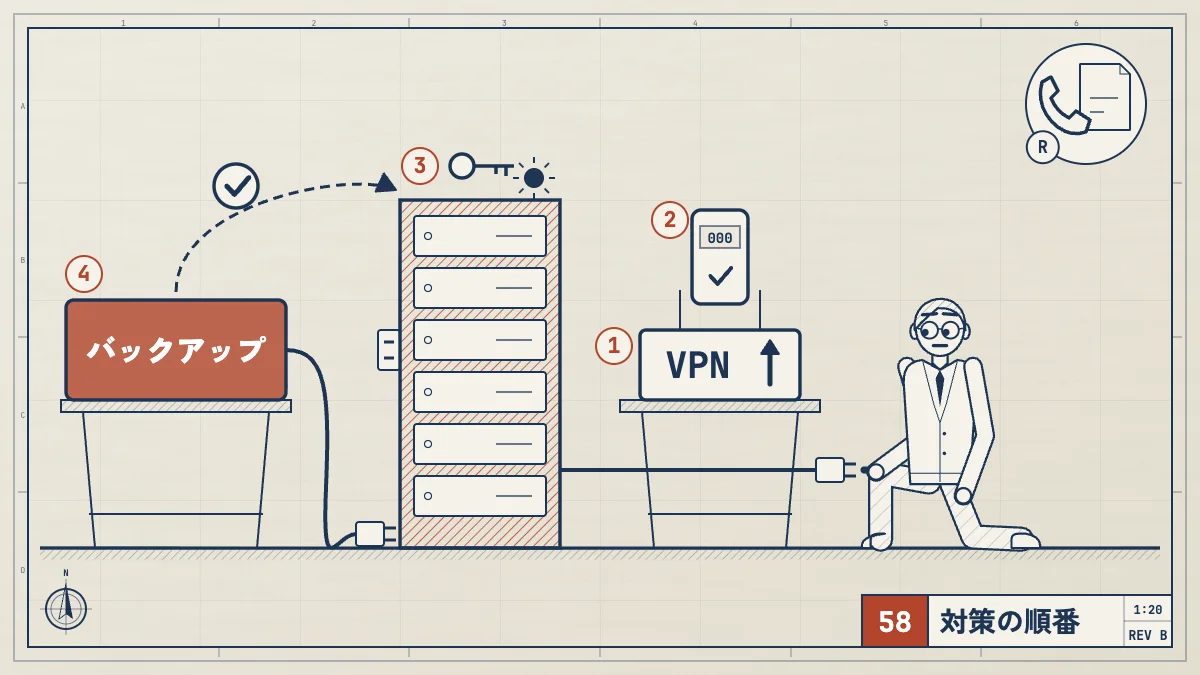
- 対策は、更新、認証、権限、オフラインの備えの順です。
- 感染したら、切り離して電源は落とさず警察へ通報します。
- 公開
- 読む時間
- 9分
- 著者
- BlueAI編集部
ランサムウェア対策は、入口をふさぐ、権限を絞る、戻せるバックアップを持つ、の順に進めます。 警察庁によると、近年は、VPN機器など、インターネットに出ている部分から侵入する手口が多くを占めます。被害企業へのアンケートでは、侵入経路はVPN機器が約5割でした(令和8年上半期)。つまり、最初に直すのは、メールの添付ファイルより、VPN機器とパスワードです。
感染してしまったら、最初にすることは、感染した機器をネットワークから切り離すことです。警察庁は、ログが消えることがあるので、電源は落とさないよう呼びかけています。そのうえで、警察に通報し、相談します。この記事では、ランサムウェアとは何か、中小企業がどう狙われているか、対策の順番、最初の1時間、届け出先を、公的機関の資料にもとづいて整理します。
内容は、2026年10月23日に、IPAの情報セキュリティ10大脅威 2026、IPAのランサムウェア被害から学ぶ教訓集と10大脅威 2026 解説書[組織編]、警察庁の令和8年上半期におけるサイバー空間をめぐる脅威の情勢等についてと令和7年におけるサイバー空間をめぐる脅威の情勢等について、警察庁のランサムウェア被害防止対策と通報等の窓口、IPAの企業組織向けサイバーセキュリティ相談窓口、JPCERT/CCの侵入型ランサムウェア攻撃FAQと照らし合わせました。数字には、データの年を付けています。
ランサムウェアとは
警察庁の資料では、ランサムウェアは、端末などに保存されているデータを暗号化して使えない状態にしたうえで、そのデータを元に戻す対価(金銭または暗号資産)を要求する不正プログラムとされています。近年は、データを盗んだうえで、「払わなければ公開する」と要求する、二重の脅迫が被害の多くを占めます。暗号化をせず、盗んだデータの公開を予告して要求する手口もあります。
IPAの情報セキュリティ10大脅威 2026(2026年1月29日公開)では、組織向けの脅威の1位が「ランサム攻撃による被害」でした。2016年に初めて選ばれてから、11年連続の選出です。
中小企業は、
警察庁の資料から、次の数字が読み取れます。
| 項目 | 数字 | 年の |
|---|---|---|
| 項目警察庁に | 数字226件 | 年のデータ令和7年 |
| 項目同じく件数 | 数字123件 | 年のデータ令和8年 |
| 項目被害企業の | 数字約6割 | 年のデータ令和7年、 |
| 項目侵入経路 | 数字VPN機器が | 年のデータ令和8年上半期 |
| 項目復旧に | 数字5割を | 年のデータ令和7年、 |
| 項目1か | 数字5割強 | 年のデータ令和7年、 |
| 項目サイバー攻撃を | 数字約18% | 年のデータ令和7年 |
件数は、警察庁に報告があった分です。報告されなかった被害は入っていません。
費用と期間の2つを、警察庁の統計の回答数から割合にすると、次の通りです。
数値を表で見る
| 項目 | 令和7年 | 令和8年上半期 |
|---|---|---|
| 調査と復旧の費用が1,000万円以上 | 46件/89件(52%) | 21件/35件(60%) |
| 1か月未満で復旧した | 60件/107件(56%) | 23件/48件(48%) |
攻撃の流れも、警察庁の資料に書かれています。攻撃者は、直っていない脆弱性や、漏れたパスワードを使って入り込みます。次に、管理者の権限を奪い、セキュリティの機能を止めようとしながら、ネットワークの中を探して、大事なデータとバックアップを探します。データを外へ持ち出したあとで、暗号化を実行し、最後に脅迫状(ランサムノート)を置きます。令和7年の資料は、復旧を妨げるために、バックアップも一緒に暗号化される場合が多い、と書いています。
つまり、中小企業だから狙われないのではありません。むしろ約6割が中小企業です。攻撃者は、入りやすい「隙」のある会社を探します。
対策は、
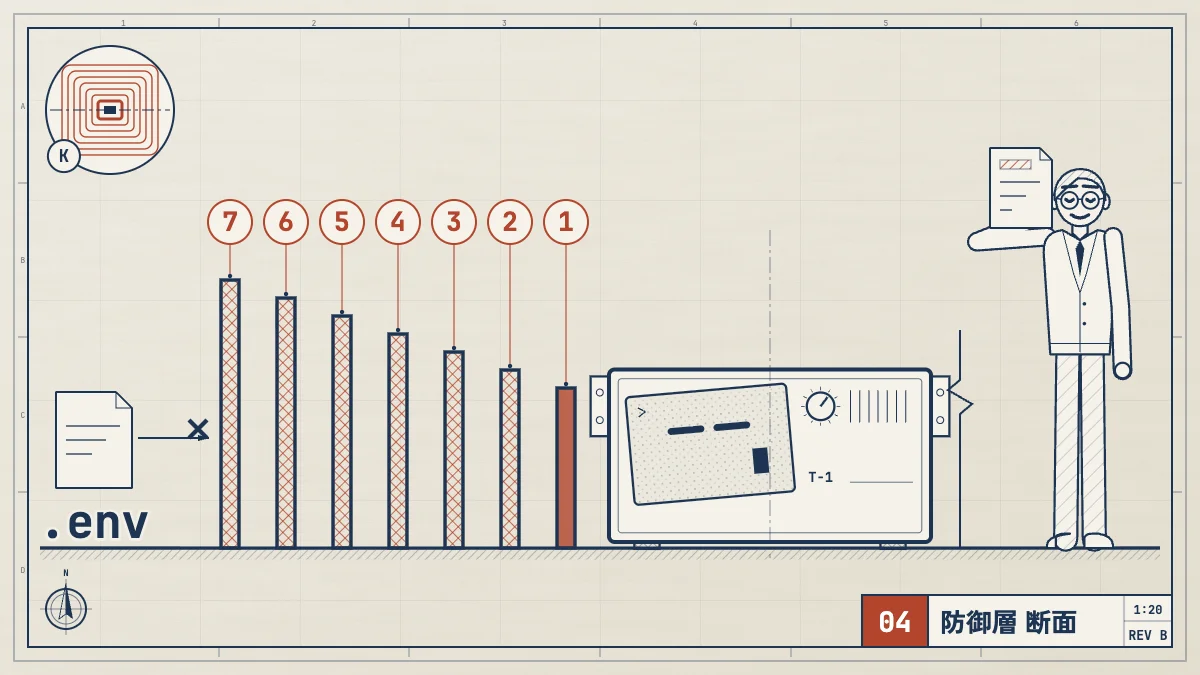
警察庁は、基本的なセキュリティ対策を続けることが最も重要で、特に、主な入口であるVPN機器などは、すばやい対応が必要だとしています。警察庁のランサムウェア被害防止対策の項目を、効果の出やすい順に並べ直しました。順番は、当サイトの考えです。
| 順 | 対策 | 公的機関の説明 |
|---|---|---|
| 順1 | 対策VPN機器や | 公的機関の説明更新ファイルや |
| 順2 | 対策パスワードと | 公的機関の説明初期パスワードや |
| 順3 | 対策権限の | 公的機関の説明アカウントの |
| 順4 | 対策戻せる | 公的機関の説明こまめに |
| 順5 | 対策EDRなどの検知 | 公的機関の説明侵入の |
| 順6 | 対策ログの | 公的機関の説明調査の |
1 VPN機器と
いちばん先にやるのは、会社が使っているVPN機器とルーターの、型番と更新の状況の確認です。外から会社のネットワークに入る口は、VPN機器だけとは限りません。リモートデスクトップも、インターネットに出していれば同じです。更新できない古い機器は、取り替えを考えます。
2 パスワードと
警察庁は、パスワードが漏れたり、簡単だったりして、ネットワーク機器やリモートデスクトップの認証を破られて入られる事例が多数ある、と書いています。管理者のアカウントと、外から入れるアカウントから、多要素認証を入れます。
3 権限の
誰かのアカウントが乗っ取られても、広がりを小さくするための対策です。全員が管理者権限を持っている会社は、見直します。インターネットに出しているサーバーや機器は、乗っ取られた場合に備えて、アクセスできる範囲を限ります。
4 バックアップは、
警察庁は、バックアップのデータまで暗号化される事例が多数ある、と書いています。バックアップは、ネットワークから切り離して、オフラインで保存することを勧めています。なお警察庁の資料には、実際の被害で、日ごろの運用の問題から、バックアップからの復旧がうまくいかない例もある、とあります。
取っているだけでなく、一度は別の場所へ戻してみて、初めて「戻せる」と言えます。その進め方は、次の記事に書いています。
関連記事安全と会社での利用ひとり情シスが今週やる5つ|版・バックアップ・アカウント・AIの決まり・連絡先ひとり情シスが今週やる5つ(PHPとOSの版、戻せるバックアップ、共有アカウントとMFA、生成AIの決まり、緊急連絡先)を、確かめ方つきで整理。JPCERT/CCとIPAの窓口、Claude Codeで読み取りだけの棚卸しをする方法も。
切り離す方法のほかに、書き換えられない保存(WORM)という方法もあります。IPAの情報セキュリティ10大脅威 2026 解説書[組織編](2026年3月)は、WORMを、一度書き込んだデータの変更や削除をできなくし、読み取りだけはできる機能と説明しています。これを備えた保存先を使うと、データの改ざんや消失を防げるとしています。また、バックアップから戻す訓練をすることも、有効としています。製品ごとの機能は、提供元の説明で確かめてください。
5 EDRなどの検知
警察庁は、ウイルス対策ソフト、EDR、ネットワークの監視製品などの導入が有効だとし、もし入られても、不審な動きを見つけて止めれば、暗号化や情報の持ち出しを防げる、としています。ただし、導入するだけでなく、最新に保ち、運用することが重要とされています。IPAの教訓集の目次にも、「EDR導入と定期ログ監査」が挙がっています。
費用の面で入れにくい場合は、1から4を先にやり、検知はその次に考えます。これは当サイトの考えで、警察庁やIPAの資料が定めた順番ではありません。
感染したら、
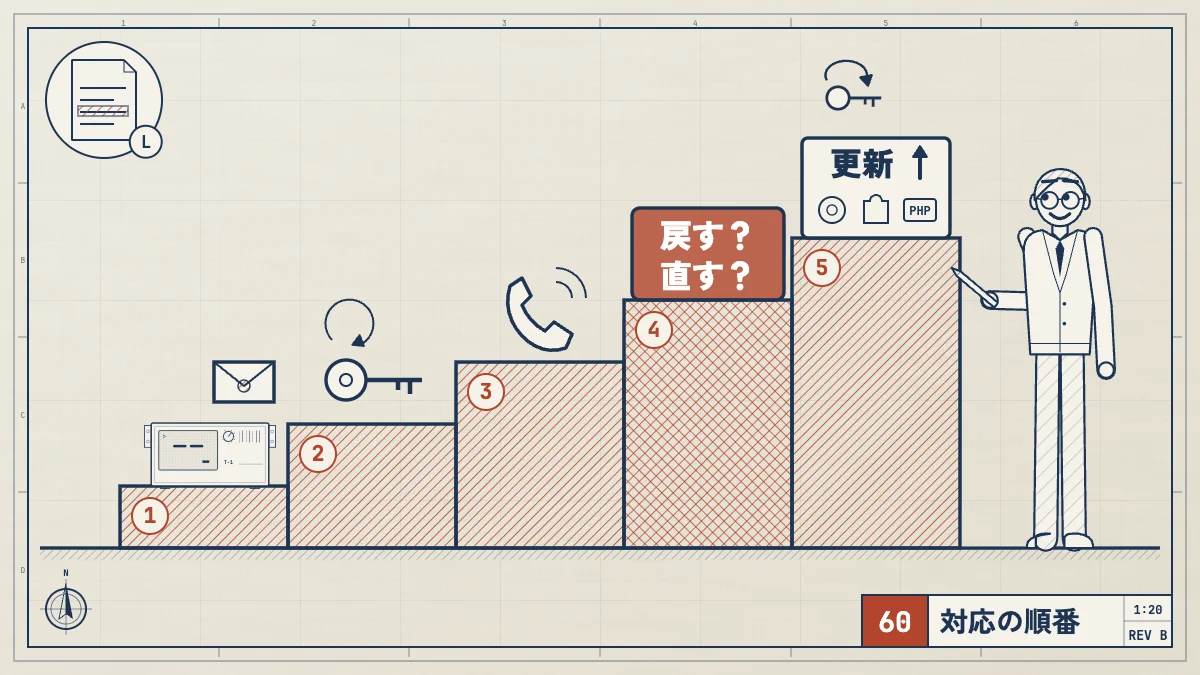
次の流れは、警察庁とJPCERT/CCの資料の項目を、当サイトが並べたものです。「1時間以内に」という期限は、どの資料にも書かれていません。被害の状況によって、順番や中身は変わります。
- 感染した機器を、ネットワークから切り離します。 LANケーブルを抜く、無線をオフにする、などです。警察庁は、調査に必要なログが消えることがあるので、パソコンやネットワーク機器の電源は落とさないでください、としています
- バックアップを守ります。 JPCERT/CCのFAQは、さらなる被害を防ぐため、バックアップの保護を優先するとしています。自動のバックアップが、元のバックアップを上書きするおそれにも注意が必要です
- 対応の体制をつくります。 判断する人と連絡の窓口を決めます。JPCERT/CCは、社外からの問い合わせの窓口や、広報の体制も考えるよう書いています
- 警察に通報し、相談します。 警察庁は、初動の対応の支援や、復号ツールの案内ができる場合がある、としています
- 管理者のパスワードを変えます。 JPCERT/CCは、管理者アカウントを握られた可能性にも触れ、パスワードの変更と設定の確認を挙げています。警察庁も、攻撃者にアクセスされたおそれのある機器のパスワードを、すぐに変えるよう書いています
- 復旧の前に、侵入経路をふさぎます。 JPCERT/CCは、考えられる侵入経路をすべてふさぐことを求めています。同じ経路から、再び被害に遭うおそれがあるためです
身代金について、JPCERT/CCのFAQは「身代金の支払いは行うべきではありません」と書いています。警察も、犯罪グループなどの活動資金になることが心配されること、暗号化されたデータを元に戻せる保証はないことを、被害者に説明しているとしています。
電源についての指示は、資料によって書き方が違います。警察庁は、電源を落とさないよう書いています。JPCERT/CCのFAQには、電源についての指示は見当たりません。迷ったら、通報のときに警察の指示を聞いてください。
どこに
| 窓口 | 内容 |
|---|---|
| 窓口警察 | 内容最寄りの |
| 窓口JPCERT/CC | 内容インシデント報告を |
| 窓口IPA | 内容会社や |
警察庁のランサムウェア被害防止対策のよくある質問には、次の回答があります。
- 通報しても、警察から被害の公表を求めることはありません。被害の情報の秘密は守るとしています
- 警察は、復旧作業や業務の継続に最大限配慮するとしています。発生の直後は、ログの保存だけを頼み、あとで詳しく聞く場合があります
- 提供を頼む情報の例は、ランサムノート、通信ログ、ディスクイメージ、メモリダンプ、システム構成図です
- 大した被害がなくても、犯人につながる手がかりがあるかもしれないので、情報提供を頼んでいます
復号ツールについては、「No More Ransom」のWebサイトに、一部のランサムウェア向けのツールが公開されています。ただし、すべてに対応しているわけではなく、暗号化されたファイルをすべて戻せるとも限りません。警察庁は、令和7年7月に、Phobos/8Base向けの復号ツールを公表し、警察に届け出ていない人も使える、としています。
当サイトの
自社のWebサイトを、外から見える範囲で確かめるなら、サイトのPHPとヘッダーを確かめる無料ツールが使えます。PHPの版の表示とセキュリティヘッダーを、通常のGETを1回送るだけで確かめます。VPN機器や社内のネットワークは確かめられません。ランサムウェアの対策の代わりにはなりません。
関連する記事
PHPなどの更新と、ひとり情シスの1週間の進め方は、次の記事にあります。
関連記事安全と会社での利用PHPの脆弱性(CVE-2026-109618・109619)|自分のPHPのバージョン確認と、いまやること2026年10月21日にPHPの重大な脆弱性2件(CVE-2026-109618、109619)の修正版が公開されました。直った版、8.1以前の扱い、レンタルサーバーとVPSで違う対応、バージョンの調べ方、いまやる順番を公式の情報で整理します。
事故のときの連絡先の一覧づくりは、次の記事の5つ目にあります。
関連記事安全と会社での利用ひとり情シスが今週やる5つ|版・バックアップ・アカウント・AIの決まり・連絡先ひとり情シスが今週やる5つ(PHPとOSの版、戻せるバックアップ、共有アカウントとMFA、生成AIの決まり、緊急連絡先)を、確かめ方つきで整理。JPCERT/CCとIPAの窓口、Claude Codeで読み取りだけの棚卸しをする方法も。
よく
ランサムウェアに
感染した機器をネットワークから切り離します。警察庁は、ログが消えることがあるので電源は落とさないよう求めています。そのあと警察に通報して相談し、バックアップを守り、管理者のパスワードを変えます。
身代金は
JPCERT/CCのFAQは、身代金の支払いは行うべきではないとしています。警察も、犯罪グループなどの活動資金になることが心配されることと、データが戻る保証はないことを説明しています。
中小企業でも
狙われます。警察庁の資料では、令和7年も令和8年上半期も、被害企業の約6割が中小企業でした。侵入経路は、VPN機器が約5割です(令和8年上半期)。
バックアップが
安心とは言えません。警察庁は、バックアップのデータまで暗号化される事例が多数あるとし、ネットワークから切り離して、オフラインで保存することを勧めています。一度は戻してみて、戻せるかを確かめます。
どこに
最寄りの警察署かサイバー犯罪相談窓口、またはオンラインの通報窓口です。JPCERT/CCのインシデント報告と、IPAの企業組織向けサイバーセキュリティ相談窓口にも相談できます。