 安全と会社での利用
WordPressが
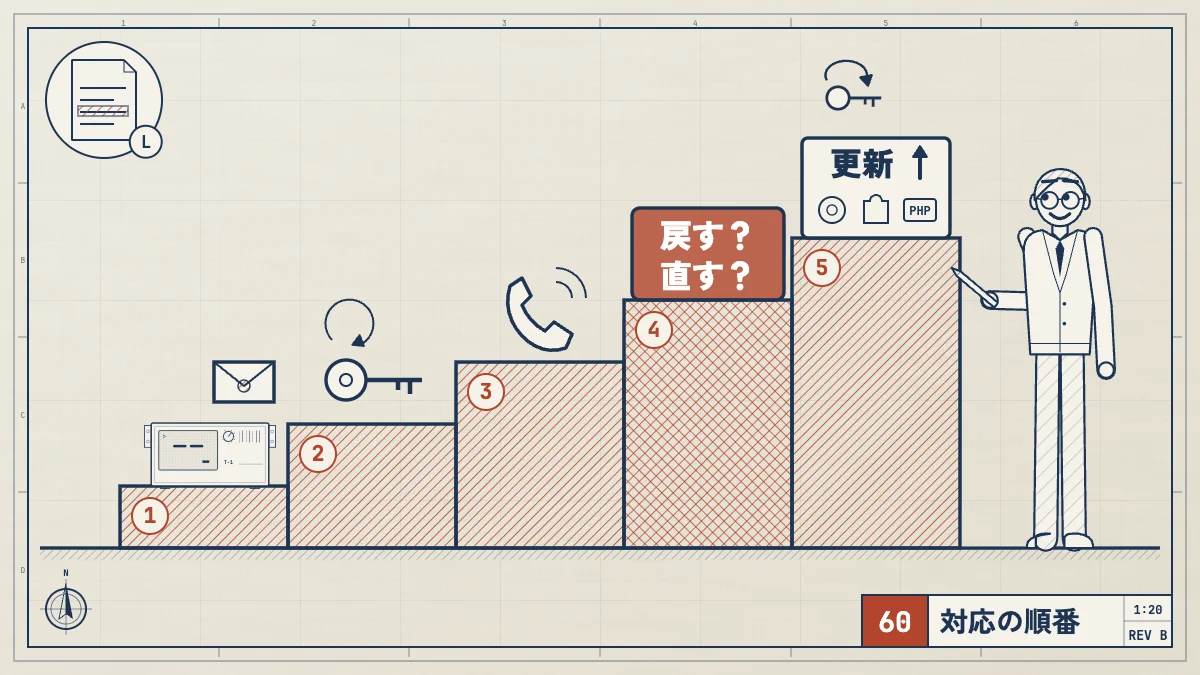
- 最初は、記録と証拠、サーバー会社への連絡です。
- ログインの手段は、全部変えて、あとでもう一度変えます。
- 戻したら更新します。更新だけでは直りません。
- 公開
- 更新
- 読む時間
- 10分
- 著者
- BlueAI編集部
WordPressが乗っ取られたり改ざんされたりしたら、まず記録を残し、ログインの手段をすべて変え、バックアップを取り、サーバー会社に連絡します。 そのうえで、バックアップから戻すか、清掃するかを決めます。警察庁は、改ざんの被害に遭ったら、直ちにサービスを停止し、管理画面やデータベースへのアクセスログを保存して、証拠を残すよう求めています。WordPress.orgの公式の案内も、記録、パスワードの変更、バックアップ、サーバー会社への確認を、清掃より先に挙げています。
この記事では、兆候、最初にやること、バックアップから戻すか直すかの考え方、更新、相談先を、WordPress.org、警察庁、JPCERT/CC、IPAの資料にもとづいて整理します。焦って作業すると、証拠が消えたり、同じ穴から入り直されたりします。順番に進めてください。
内容は、2026年10月23日に、WordPress.orgのFAQ My site was hacked(2026年7月26日更新)、警察庁のウェブサイト改ざん対策、JPCERT/CCの注意喚起「サイバー攻撃に備えてWebサイトの定期的な点検を」(2016年8月24日)とインシデント報告、IPAの情報セキュリティ10大脅威 2026 解説書[組織編](2026年3月)と企業組織向けサイバーセキュリティ相談窓口と照らし合わせました。JPCERT/CCの注意喚起は2016年のものなので、点検の頻度は、目安として読んでください。
乗っ取り、
WordPress.orgは、はっきりした兆候として、次を挙げています。
- Google、Bingなどのブラックリストに載った
- サーバー会社に、サイトを止められた
- マルウェアを配っているとして、警告された
- 閲覧した人から、ウイルス対策ソフトが警告を出す、と言われた
- ほかのサイトを攻撃するのに使われている、と連絡が来た
- 許可していない操作がある(新しい利用者が作られている、など)
- ブラウザで開くと、見てすぐに改ざんされたと分かる
警察庁の資料には、よくある相談として、次の例があります。
- 顧客から「改ざんされている」と連絡があり、見覚えのない画像が載っていて、管理画面に入れなくなっていた
- 顧客から「ホームページを見ていたらウイルスを検知した」と連絡があり、サーバーを確認すると、マルウェアが置かれていた
自分で見つける方法として、警察庁は、検索サイトのsite検索(自社のドメイン名を指定して検索する方法)で、検索結果に自社の業務と関係のないページが出てこないかを確かめるよう案内しています。会員の入力画面や購入画面に、見覚えのないJavaScriptが置かれていないかも確認項目です。
JPCERT/CCは、ファイルの一覧(名前、大きさ、更新日時、ハッシュ値)を作って、バックアップと比べる方法を挙げています。この点検の頻度は、1週間に1回ほどとされています(2016年の資料)。
最初に
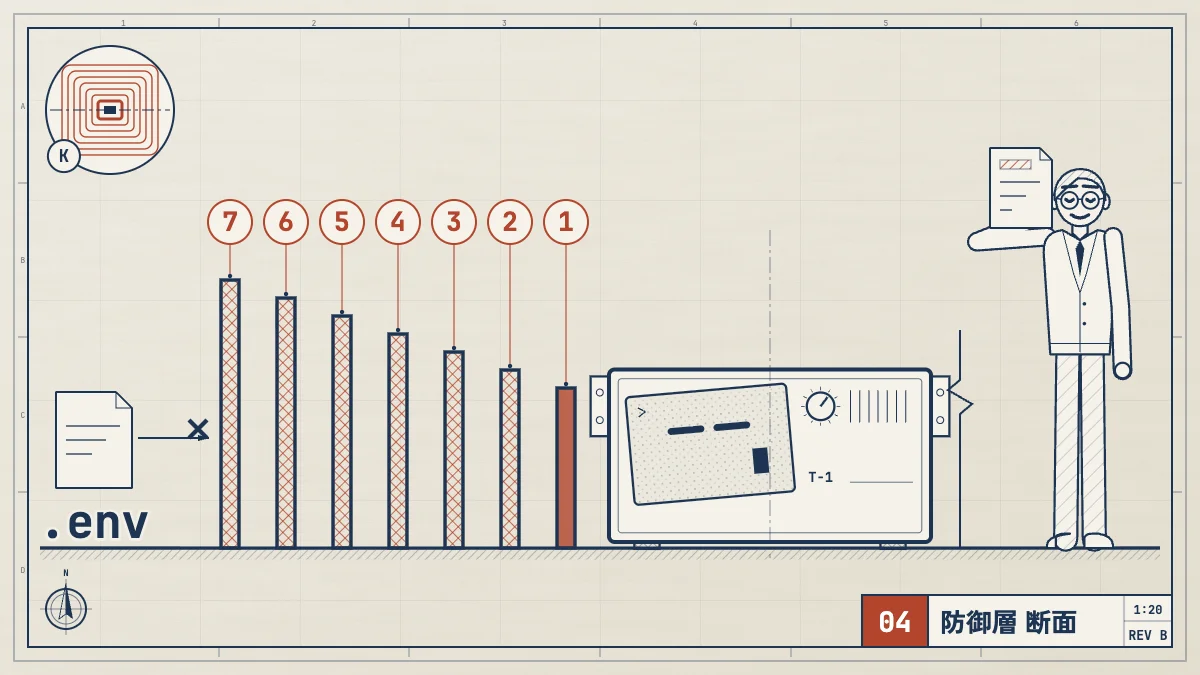
警察庁とWordPress.orgの手順を並べて、当サイトが順番を付けました。順番は、当サイトの考えです。どの資料も、この順を定めてはいません。
| 順 | やること | 公式の説明 |
|---|---|---|
| 順1 | やること記録する | 公式の説明何を |
| 順2 | やること証拠を残す | 公式の説明管理画面や |
| 順3 | やること今の | 公式の説明感染していても、 |
| 順4 | やることサーバー会社に | 公式の説明同じ |
| 順5 | やることログインの | 公式の説明FTP、 |
| 順6 | やることログイン中の | 公式の説明wp-config.phpの |
| 順7 | やること自分の | 公式の説明ウイルス |
1 と
WordPress.orgは、最初にやることは記録だとしています。専門の会社に頼むときにも、役に立つ、としています。警察庁は、警察に相談するときは、アクセスログなどを持っていくよう、案内しています。事前に電話で、担当者と日時や持っていく資料を調整すると、進みやすい、とも書かれています。
警察庁は、直ちにサービスを停止するよう求めています。止めるとお客さんに迷惑がかかりますが、閲覧した人がウイルスに感染するおそれがあるなら、止める判断になります。止める方法は、サーバー会社に聞いてください。
3 バックアップを取る
掃除の前に、今の状態をそのまま残しておきます。WordPress.orgは、感染していても、失敗したときに戻って見られる、としています。これは、元に戻すためのバックアップではなく、調べるための記録です。
4 サーバー会社に
WordPress.orgは、共有のサーバーでは、ほかのサイトにも被害が及ぶおそれがあるとしています。サーバー会社が、すでに何か対応していることもあります。サーバー会社は、乗っ取りなのか、サービスの障害なのかの切り分けも手伝えるかもしれない、とされています。バックアップの方針も聞いておきます。迷惑メールの送信に使われると、メールのIPアドレスが、ブラックリストに載ることもあります。
5 と
WordPress.orgは、パスワードの変更だけでは足りないとしています。変えるのは、FTP、SFTP、WordPressの管理画面、サーバーの管理パネル(cPanelなど)、データベースのすべてです。管理者を含む、全員のパスワードを強制的にリセットします。パスワードは、長く、複雑で、他で使っていないものにし、パスワード管理ツールの使用を勧めています。二要素認証も勧めています。
さらに、wp-config.phpの秘密鍵(キー)を新しいものに書き換えると、ログインしたままの人を、全員ログアウトさせられます。
管理画面に入れなくなっているときは、phpMyAdminなどで、データベースの利用者の表(wp_users)を直接直す方法と、メールアドレスを変えて「パスワードを忘れた」を使う方法が、WordPress.orgに書かれています。
7 自分の
WordPress.orgは、攻撃のきっかけが、サイト運営者のパソコンにあることも多い、としています。パソコンに入り込んだ不正なプログラムが、FTPや管理画面のログイン情報を盗むためです。ウイルス対策ソフトで、全体を調べます。見つからなくても、別のソフトで調べ直すよう、勧めています。
バックアップから
ここは、公式の資料が、どちらかを勧めているわけではありません。
| 方法 | WordPress.org | 注意 |
|---|---|---|
| 方法清掃する | WordPress.orgなどの説明難しい | 注意ハックで |
| 方法バックアップから戻す | WordPress.orgなどの説明バックアップが | 注意戻した |
清掃するなら
WordPress.orgの案内には、次の点があります。
- すべてを捨ててやり直したくても、できないことが多い
/wp-adminと/wp-includesは、FTPかSFTPで、同じ版のファイルを上書きしてよい- 管理画面の再インストールは、既存のファイルを上書きするだけで、ハックで新しく作られたファイルは消えないことが多いので、使わない
wp-contentにはテーマとプラグインがあるので、より慎重に見る.htaccessは、よく書き換えられるので、必ず見る。サイトの根のフォルダのほか、別のフォルダの中にあることもあるindex.php、header.php、footer.php、functions.phpも、書き換えられると、すべてのページに影響する
当サイトの考え
感染がいつからか分からないときは、日付がはっきりしている、確実に前のバックアップから戻すほうが、確かめやすいと考えます(当サイトの考えで、公式の資料に書かれていることではありません)。ただし、戻しただけでは、入られた原因が直ったとは限りません。戻したら、すぐに更新と、ログインの手段の変更をします。古い版は新しい版より乗っ取られやすい、とWordPress.orgは書いています。
専門の会社に調査を頼む場合は、掃除の前に、相談します。ログや、感染した状態が、手がかりになるためです。
戻した
更新する
WordPress.orgは、清掃が終わったら、WordPressを最新にするよう書いています。古い版は、新しい版より、乗っ取られやすい、としています。IPAの10大脅威 2026 解説書[組織編]も、インターネットから直接アクセスできるCMS(プラグインを含む)の脆弱性は、攻撃の方法が公開されると、多くの企業に被害が及ぶおそれがある、としています。警察庁は、調査の結果をもとに、OSやソフトウェアの更新を当てて、脆弱性をふさぐよう求めています。
プラグイン、テーマも、同じ画面で更新します。使っていないものは、消します(当サイトの考えです)。
PHPは、WordPress本体の更新とは別です。WordPress.orgの2026年10月21日の告知は、PHPの重大な脆弱性について、WordPressの更新は必要とされておらず、予定もない、としています。サーバー会社がPHPの更新を進めている場合もありますが、サーバー会社の更新を確認し、必要なら自分でもPHPを更新するよう、書かれています。PHPの脆弱性と、版の確かめ方は、次の記事にあります。
関連記事安全と会社での利用PHPの脆弱性(CVE-2026-109618・109619)|自分のPHPのバージョン確認と、いまやること2026年10月21日にPHPの重大な脆弱性2件(CVE-2026-109618、109619)の修正版が公開されました。直った版、8.1以前の扱い、レンタルサーバーとVPSで違う対応、バージョンの調べ方、いまやる順番を公式の情報で整理します。
WordPress本体、プラグイン、テーマ、PHPを、誰がどう更新するかの点検表は、次の記事にあります。
関連記事安全と会社での利用WordPressの脆弱性とバージョン確認|本体を更新してもPHPは直らない理由と点検表WordPress本体を更新してもPHPは新しくなりません。PHPの重大な脆弱性を受けて、本体、プラグイン、テーマ、PHPを誰がどう更新するか、PHPの版の確かめ方、乗っ取りが心配なときの進め方を、WordPress.orgの案内で整理します。
外から見える範囲で、PHPの版の表示やセキュリティヘッダーを確かめるなら、サイトのPHPとヘッダーを確かめる無料ツールが使えます。乗っ取られていないことを確かめるツールではありません。
パスワードを、
WordPress.orgは、きれいになったことを確かめたあとにも、もう一度、パスワードを変えるよう書いています。最初に変えたあとに、まだ入り込んだものが残っていた場合に、備えるためです。データベースの利用者とパスワードを変えることも、考えてよいとされています。変えたら、wp-config.phpも直します。
原因を
警察庁は、再発を防ぐため、原因などを調べるよう求めています。改ざんが確認されていないサーバーやパソコンも含めて、調べるよう書いています。ほかのマルウェアなどの影響を受けているおそれがあるためです。調査のために、ログは、バックアップと同じように、きちんと残しておきます。
WordPress.orgは、サイト運営者が自分で原因を調べるのは、知識やログの不足から、難しいことが多い、としています。無理に自分でやらず、専門の会社に頼む判断もあります。
定期的に
JPCERT/CCの注意喚起(2016年)は、次の点検を勧めています。頻度は、そこに書かれた目安です。
| 点検 | 頻度の目安 |
|---|---|
| 点検製品 | 頻度の目安数週間から |
| 点検サーバーの | 頻度の目安1週間に |
| 点検Web | 頻度の目安1年に |
| 点検ログインIDと | 頻度の目安1年に |
どこに
| 窓口 | 内容 |
|---|---|
| 窓口サーバー会社 | 内容最初に |
| 窓口警察 | 内容最寄りの |
| 窓口JPCERT/CC | 内容インシデント報告の |
| 窓口IPA | 内容会社や |
| 窓口WordPress.orgの | 内容Hackedの |
WordPress.orgは、フォーラムで助けを得るには、症状(兆候)を具体的に書くことが大切だとしています。最初に取った記録が、そこで役立ちます。
よく
WordPressが
何を見て、いつ気づいたかを記録します。警察庁は、サービスを停止して、管理画面やデータベースのアクセスログを保存し、証拠を残すよう求めています。そのあと、サーバー会社に連絡し、ログインの手段をすべて変えます。
感染した
公式の資料は、どちらかを勧めてはいません。感染がいつからか分からないときは、確実に前のバックアップから戻すほうが確かめやすい、と当サイトは考えます。戻しても入られた原因が直るとは限らないので、すぐに更新とパスワードの変更をします。
WordPressを
直りません。WordPress.orgは、清掃が終わってから最新にするよう書いています。更新は、再び入られないための対策です。すでに置かれた不正なファイルは、別に探して消す必要があります。
自分で
サーバー会社、警察署かサイバー犯罪相談窓口、JPCERT/CCのインシデント報告があります。会社や組織は、IPAの企業組織向けサイバーセキュリティ相談窓口にも、メールで相談できます。WordPress.orgのフォーラムもあります。
乗っ取られたか
検索サイトのsite検索で、自社のドメイン名を指定し、関係のないページが出ないかを見る方法を、警察庁が案内しています。JPCERT/CCは、ファイルの一覧をバックアップと比べる方法を挙げています。