 安全と会社での利用
WordPressの
- WordPress本体を更新しても、サーバーのPHPは新しくなりません。
- PHPの版は、サイトヘルスの情報か、サーバー会社の管理画面で見ます。
- 本体、プラグイン、テーマ、PHP、バックアップ、管理者を順に点検します。
- 公開
- 読む時間
- 6分
- 著者
- BlueAI編集部
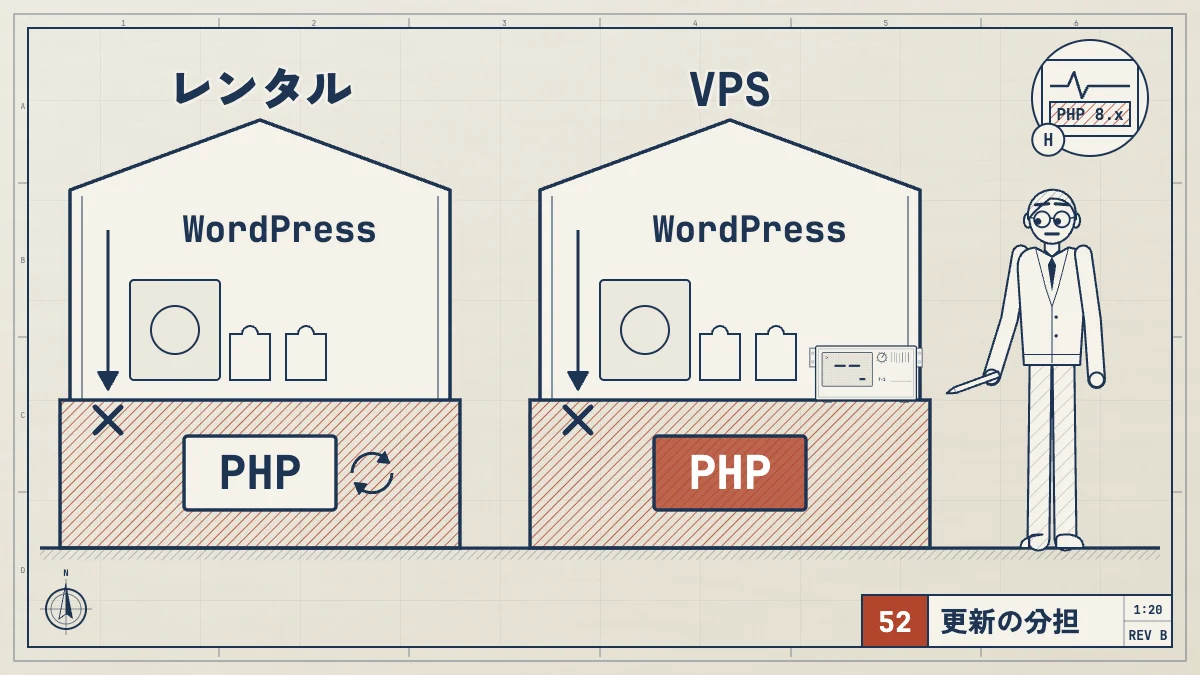
WordPress本体を最新にしても、サーバーで動いているPHPは新しくなりません。 2026年10月21日に公開されたPHPの重大な脆弱性について、WordPress.orgは、WordPressの更新は必要とされておらず、予定もない、と書いています。直すのはサーバー側のPHPで、その更新をするのは、レンタルサーバーならサーバー会社か自分、VPSなら自分です。
PHPの版は、WordPressの管理画面の「ツール」から「サイトヘルス」、「情報」、「サーバー」で見られます。この記事では、WordPress本体、プラグイン、テーマ、PHPを、誰がどう更新するかと、そのための短い点検表をまとめます。
この記事は、2026年10月23日の時点で読んだ公式の情報にもとづきます。 PHPの脆弱性の中身は、次の記事で説明しています。
関連記事安全と会社での利用PHPの脆弱性(CVE-2026-109618・109619)|自分のPHPのバージョン確認と、いまやること2026年10月21日にPHPの重大な脆弱性2件(CVE-2026-109618、109619)の修正版が公開されました。直った版、8.1以前の扱い、レンタルサーバーとVPSで違う対応、バージョンの調べ方、いまやる順番を公式の情報で整理します。
内容は、2026年10月23日に、WordPress.orgのCritical PHP Security Release(日本語版)、Get a faster, more secure website、動作環境、WordPress 7.1.3のリリース告知、FAQ My site was hackedと照らし合わせました。
何を
WordPressのサイトは、いくつかの部品が重なってできています。部品ごとに、更新する場所と人が違います。
| 部品 | 更新する場所 | 誰が |
|---|---|---|
| 部品WordPress本体 | 更新する場所管理画面の | 誰がサイトの |
| 部品プラグイン、 | 更新する場所同じ | 誰がサイトの |
| 部品PHP | 更新する場所サーバー会社の | 誰がレンタルサーバーは |
WordPress.orgの説明では、どのPHPの版が使えるかはサーバー会社が決め、多くの会社では、利用者が自分で変えられます。サーバー会社に頼む場合の例文も載っています。
WordPress 7.1.3は、2026年10月6日に出た保守とセキュリティのリリースで、7件のセキュリティ修正と4件の不具合の修正が入っています。公式の告知は、セキュリティリリースなので、すぐに更新することを勧め、自動の更新に対応しているサイトでは、更新が自動で始まるとしています(2026年10月23日に読みました)。2026年10月20日には7.2のベータ1が出ましたが、WordPress.orgのリリースの一覧には、テストと開発のためのもので、本番のサイトには入れないよう書かれています。
数値を表で見る
| セキュリティの修正 | 報告した人 |
|---|---|
| コメント管理画面の保存型XSS | Trail of BitsとOpenAI |
| WP_Httpのサービス妨害(DoS) | Anthropic |
| WXRの書き出しの二次SQLインジェクション | Anthropic |
| 投稿者の権限で投稿を先頭に固定できる | Anthropic |
| 非公開の投稿のコメントがログインなしで見える | Patchstack |
| Imgurの埋め込みのXSS | 個人の研究者3人 |
| フックの引数の偽装によるアクション名の衝突 | WordPressのセキュリティチーム |
PHPの
WordPress.orgの案内では、管理画面の「ツール」から「サイトヘルス」を開き、「情報」の「サーバー」の項目を開くと、PHPの版が出ます。多くのサーバー会社は、管理パネルでも同じ情報を出しています。
WordPress.orgは、推奨のPHPを8.3以上としています。見た版が8.3以上なら、公式の説明では、PHPの更新は今は要らないとされています。ただし、php.netの告知にある2026年10月21日のPHPの修正版(8.3は8.3.36)より前の版なら、PHPの脆弱性の修正が入っているかを別に確かめる必要があります。サーバー会社が、版の表示を変えずに修正を当てている場合もあるので、サーバー会社のお知らせも読みます。
動作環境のページには、WordPressはPHP 7.4以降でも動くが、その版はすでにサポートが終わっていて、サイトが脆弱性にさらされるおそれがある、と書かれています。
点検表
上から順に、1つずつ確かめます。
- WordPress本体 「ダッシュボード」の「更新」で、最新になっているかを見る。更新の前に、バックアップを取る
- プラグイン 使っていないものは削除する。更新の画面に出ているものは更新する。長く更新されていないものがないかを見る
- テーマ 使っているテーマと、予備として入れているだけのテーマを分ける。使っていないものは削除する
- PHPの版 サイトヘルスで版を見て、8.3以上かを確かめる。それより前なら、サーバー会社のお知らせで、PHPの脆弱性の対応を確かめる
- バックアップ データベースとファイルの両方を、定期的に取っているかを確かめる。復元の方法も確かめる
- 管理者のアカウント 見覚えのない管理者がいないかを見る。長くて他と重ならないパスワードにする。二段階認証の仕組みを入れることも検討する
2のプラグインと3のテーマは、WordPress.orgの案内にある通り、PHPを新しくする前にも更新しておき、更新したあとにサイトが問題なく動くかを確かめます。PHPを新しい版にすると、古いプラグインやテーマが動かなくなることがあります。WordPress.orgは、PHP Compatibility Checkerというプラグインで、互換性を調べる方法を紹介していますが、見落としや誤った判定もあるとしています。
サイトの版の棚卸しにClaude Codeを使うなら、まず読むだけの使い方から始めます。設定の考え方は、次の記事で説明しています。
関連記事安全と会社での利用Claude Codeのセキュリティ設定|権限・sandbox・法人運用【2026年版】Claude Codeを安全に使うためのpermissions、sandbox、機密ファイル拒否、ネットワーク制御、managed settings、データ保持、監査を公式仕様で解説。
乗っ取りが
WordPress.orgの「My site was hacked」のページは、乗っ取りを疑うきっかけとして、次のような点を挙げています。
- GoogleやBingなどのブラックリストに載った
- サーバー会社にサイトを止められた
- マルウェアの配布をしていると指摘された
- 閲覧者から、ウイルス対策ソフトが警告を出していると言われた
- 他のサイトへの攻撃に使われていると連絡を受けた
- 新しい利用者が作られているなど、許可していない動きがある
- サイトを開くと、見て分かる形で書き換えられている
このページが勧める進め方は、落ち着いて、見えている症状と気づいた時刻を記録し、サイトをスキャンし、自分のパソコンも調べ、サーバー会社に相談することです。そのうえで、FTP、管理画面、サーバーのパネル、データベースを含むすべての入口のパスワードを変え、バックアップを取り、原因を探して取り除きます。
PHPの脆弱性の場合に、サーバーのログで見る点(JPCERT/CCの注意喚起)は、PHPの脆弱性の記事に書いています。痕跡が見つからなくても、攻撃を受けていないとは言い切れないとJPCERT/CCは書いています。
レンタルサーバーと
WordPress.orgは、PHPの脆弱性についての告知で、サーバー会社がすでにPHPの更新や、攻撃を防ぐ仕組み(WAF)の設定を進めているかもしれないが、サーバー会社のお知らせを確かめ、必要なら自分でPHPを更新するよう書いています。自分でサーバーを管理していて、PHPが2026年10月21日の時点でサポートの対象外の版(8.1以前)なら、新しい版への更新を準備する間は、サーバーを止めることも検討するとしています。これは、複数の国のサイバーセキュリティ機関が出している助言として紹介されています。
| 立場 | やること |
|---|---|
| 立場レンタルサーバー | やることサーバー会社の |
| 立場VPS | やることPHPを |
この
確かめたこと
- PHPの更新とWordPressの更新が別であることは、WordPress.orgの告知で読みました
- PHPの推奨の版、サイトヘルスでの確認の方法は、WordPress.orgの案内で読みました
- WordPress 7.1.3の内容は、公式の告知で読みました
確かめていないこと
- 自分のサイトのプラグインやテーマが、新しいPHPで動くかは、サイトごとに違います。この記事では確かめていません
- 各サーバー会社のパネルの画面や、PHPの版を変える手順は確かめていません
- 点検表は、公式の案内を整理した確認の順番です。これで安全が保証されるわけではありません
公式資料
- Critical PHP Security Release 2026年10月21日公開、2026年10月23日に読みました
- Get a faster, more secure website: update PHP today 2026年10月23日に読みました
- WordPress 動作環境 2026年10月23日に読みました
- WordPress 7.1.3 Maintenance and Security Release 2026年10月6日公開、2026年10月23日に読みました
- FAQ My site was hacked 2026年10月23日に読みました
よく
WordPressを
大丈夫とは言えません。WordPress.orgは、PHPの脆弱性はWordPress固有ではなく、WordPressの更新は必要とされておらず、予定もないと書いています。直すのはサーバーのPHPです。
WordPressの
管理画面の「ダッシュボード」の「更新」でWordPress本体の状態が、「ツール」の「サイトヘルス」の「情報」の「サーバー」でPHPの版が分かります。多くのサーバー会社の管理パネルでも、PHPの版が見られます。
PHPは
WordPress.orgは、推奨のPHPを8.3以上としています。WordPress自体はPHP 7.4以降でも動きますが、その版はサポートが終わっていて、脆弱性にさらされるおそれがあると書かれています。
乗っ取
WordPress.orgの案内では、見えている症状と気づいた時刻を記録し、サイトと自分のパソコンをスキャンし、サーバー会社に相談します。そのうえで、FTP、管理画面、サーバーのパネル、データベースのパスワードを変え、バックアップを取ってから、原因を探して取り除きます。
更新の
バックアップを取ります。WordPress.orgは、PHPの更新の前に、バックアップを取り、WordPress、テーマ、プラグインを更新し、互換性を確かめるよう勧めています。